长亭科技蜜罐实践方案 助力企业破解网络攻防困局
随着网络攻击手段的不断进化,传统被动防御体系已难以应对高级持续性威胁(APT)、零日漏洞利用和内部横向移动等复杂攻击。企业普遍陷入“看不见、拦不住、查不清”的攻防困局。长亭科技基于多年实战攻防经验,推出了一套体系化的蜜罐实践方案,通过主动欺骗与诱捕技术,扭转防御不对称局面,为企业构建主动纵深防御体系提供新的解题思路。
一、网络攻防困局的核心痛点
当前企业网络安全建设面临三大矛盾。其一,攻击面持续扩大,云原生、物联网、远程办公等新场景引入大量未知资产和暴露端口,防守方难以全面监测。其二,攻击者利用自动化工具和AI辅助,可以低成本发起高频次、多向量攻击,而安全团队人手有限,告警疲劳严重。其三,传统边界防御一旦被突破,攻击者便可在内网隐蔽漫游数周甚至数月,现有检测手段对无文件攻击、合法工具滥用等行为识别率低。蜜罐技术通过在网络中部署诱饵资产,能够不依赖特征库即可发现异常交互,天然契合攻防对抗中“以虚制实”的需求。
二、长亭科技蜜罐方案的核心架构
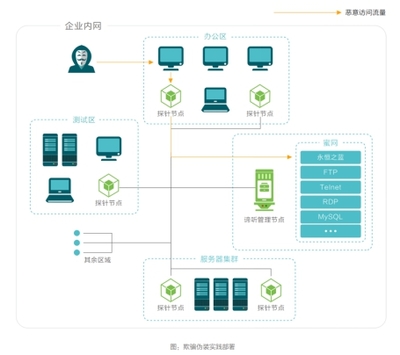
长亭蜜罐实践方案以“伪装、诱捕、分析、响应”为闭环,包含四个关键组件。第一,蜜场管理平台:集中管理海量蜜罐节点,支持一键下发和动态编排,适配物理机、虚拟机、容器和云环境。第二,高交互蜜罐:仿真常见操作系统、Web应用、数据库及工控协议,模拟真实漏洞和业务交互,吸引攻击者深度渗透。第三,低交互蜜罐:轻量级探针,批量部署于办公网、数据中心和云端,快速构建覆盖全网的感知网格。第四,威胁分析引擎:采集蜜罐交互流量、文件载荷和攻击链行为,结合行为分析与威胁情报,自动生成高置信度告警并溯源攻击者画像。方案支持旁路部署,不影响现网业务,同时可与企业现有SIEM、SOAR和防火墙联动。
三、典型实践场景与部署策略
针对不同防护需求,长亭蜜罐方案提供三种实践模式。第一,边界诱捕场景:在DMZ区、VPN入口和外网暴露面部署高交互蜜罐,伪装成易受攻击的Web服务或远程办公系统,捕获扫描、爆破和漏洞利用行为,及早发现针对性的攻击意图。第二,内网横向移动检测场景:在核心业务区、服务器区和工作组之间散布低交互蜜罐,伪装成数据库、域控和运维主机,一旦被内部感染主机访问或登录,立即触发告警,帮助安全团队快速定位失陷节点。第三,供应链与API防护场景:将蜜罐与API网关结合,制造虚假令牌和接口,用于捕获凭证泄露后的滥用行为和爬虫攻击,保护核心数据不被批量窃取。实施时建议采用分阶段滚动部署:先在互联网出口和内网关键区域试点,基于攻防演练验证效果后,再扩展至全网。
四、技术开发与运营要点
蜜罐方案的有效性依赖于持续的技术开发与运营优化。在开发层面,长亭科技强调协议仿真深度与反识别能力,蜜罐需动态伪造服务指纹、响应时延和日志特征,避免被攻击者通过特定探针识别。方案内置沙箱和文件分析模块,可安全提取恶意样本并生成IOC。在运营层面,建议建立“蜜罐告警-分析研判-响应处置”标准化流程,将蜜罐事件按危害等级分类,并与防火墙或EDR联动自动阻断。定期更新蜜罐镜像和漏洞场景库至关重要,需要紧跟CVE热点和红队攻击手法演进。运营团队还应利用蜜罐数据开展攻击者画像和攻击路径复盘,持续优化防御策略。
五、价值
长亭科技蜜罐实践方案将被动防守转变为主动狩猎,帮助企业在有限安全资源下大幅提升威胁发现效率。其核心价值体现在三个方面:一是降低漏报与误报,蜜罐交互具有高可信度,可直接指示入侵行为;二是提升响应速度,早期告警为遏制攻击迫近争取时间;三是增强攻防演练效果,蜜罐可有效延缓攻击节奏,暴露攻击者工具与战术。面对日益严峻的网络安全形势,部署体系化蜜罐已成为企业破解攻防困局、构建主动免疫能力的重要技术选择。
如若转载,请注明出处:http://www.wxnww.com/product/35.html
更新时间:2026-09-15 06:31:08